

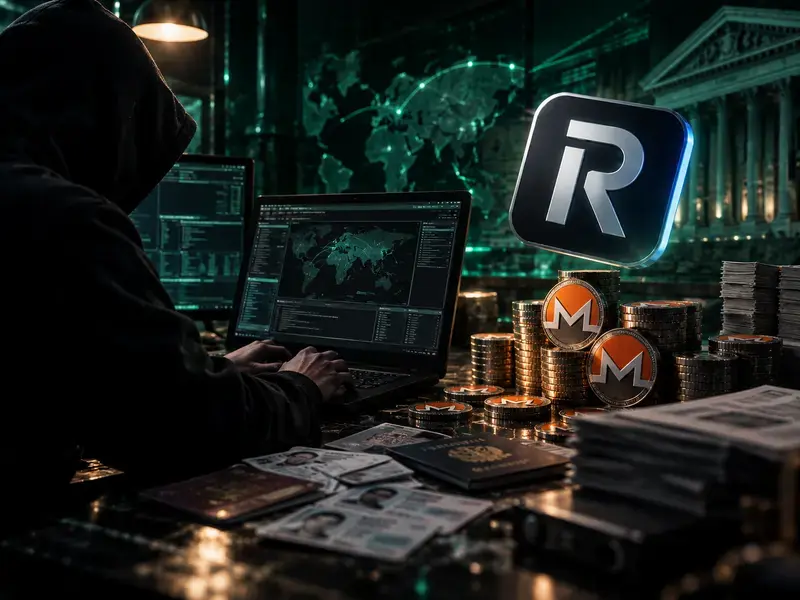
Kelompok peretas di balik kebocoran data nasabah aplikasi perbankan Revolut menuntut tebusan 6.000 Monero (XMR) senilai sekitar $3 juta, Rabu (16/9). Kelompok bernama iamnotavillain tersebut memberi tenggat waktu 24 jam kepada Revolut sebelum data curian itu dijual bebas ke sindikat kriminal lain. Pelaku sengaja memilih Monero karena koin privasi ini menyembunyikan identitas pengirim, penerima, serta nominal transaksi secara penuh.
Insiden ini menyeret sedikitnya 680 akun nasabah setelah peretas menyamar sebagai pejabat instansi pemerintah resmi. Pelaku mengirimkan permintaan data menggunakan alamat email berdomain resmi pemerintah yang lolos verifikasi internal Revolut, sehingga pihak perusahaan sempat menyerahkan dokumen sebelum menyadari adanya penipuan. Berkas yang bocor mencakup dokumen identitas pribadi, foto selfie verifikasi KYC, riwayat transaksi rekening, hingga nomor referensi transaksi Bitcoin.
Para peretas mengaku sengaja menyisir data transaksi di blockchain publik untuk mengincar nasabah yang memiliki saldo kripto dalam jumlah besar. Temuan ini sejalan dengan penilaian detektif on-chain ZachXBT yang menduga serangan tersebut memang membidik kalangan whale atau high net-worth individuals. Meski Revolut menegaskan sistem utama dan dana nasabah tetap aman, kebocoran data KYC dan transaksi kripto ini membuka celah bahaya serangan phishing serta rekayasa sosial terhadap korban.