



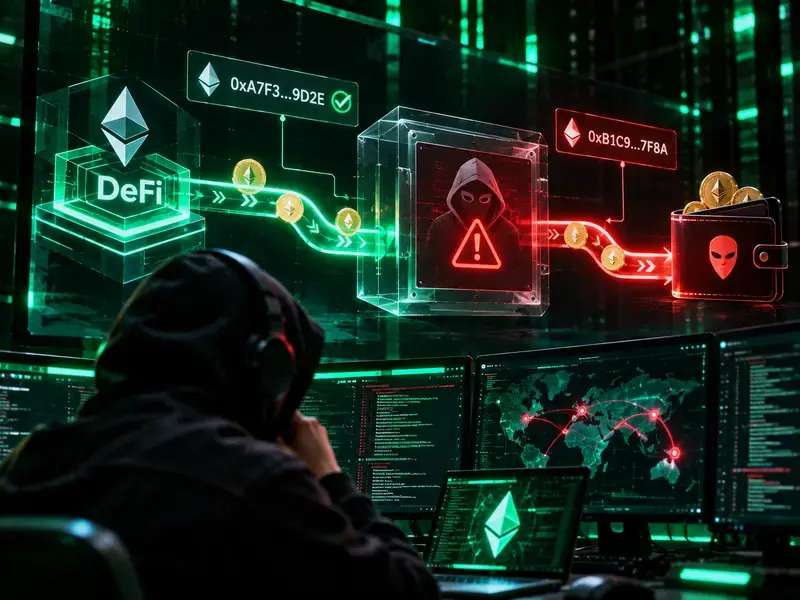
Keamanan infrastruktur Web3 kembali menjadi sorotan setelah sekelompok hacker membajak belasan situs web protokol DeFi pada Jumat (30/10) malam. Berdasarkan investigasi, serangan siber massal ini memanfaatkan celah pada layanan pendaftaran domain Name.com untuk melancarkan aksinya.
Para pelaku mengarahkan domain situs-situs populer seperti Pickle Finance, Origami Finance, FluxBeam, dan Kintsu ke server tiruan yang telah disusupi kit malware bernama Step Drainer. Ketika pengunjung mengakses situs tersebut dan menghubungkan wallet kripto mereka, malware ini secara otomatis memicu persetujuan palsu yang menguras aset kripto korban.
Hingga laporan ini dirilis, total dana curian yang berhasil dilacak pada jaringan EVM telah mencapai sekitar $138.000 atau setara Rp2,2 miliar. Angka kerugian tersebut dipastikan masih bertambah karena belum mencakup aset yang hilang di jaringan lain seperti Solana dan Aptos, mengingat beberapa proyek yang terdampak beroperasi di ekosistem tersebut.
Pihak Name.com bersama perusahaan induknya, Identity Digital, mengonfirmasi bahwa terdapat 15 domain pelanggan yang mengalami pengalihan tidak sah (unauthorized redirection). Setelah sempat diblokir sementara untuk pengamanan, pihak registrar memastikan seluruh domain yang terdampak telah dipulihkan sepenuhnya, sementara investigasi lanjutan bersama platform infrastruktur Vercel masih terus dilakukan.